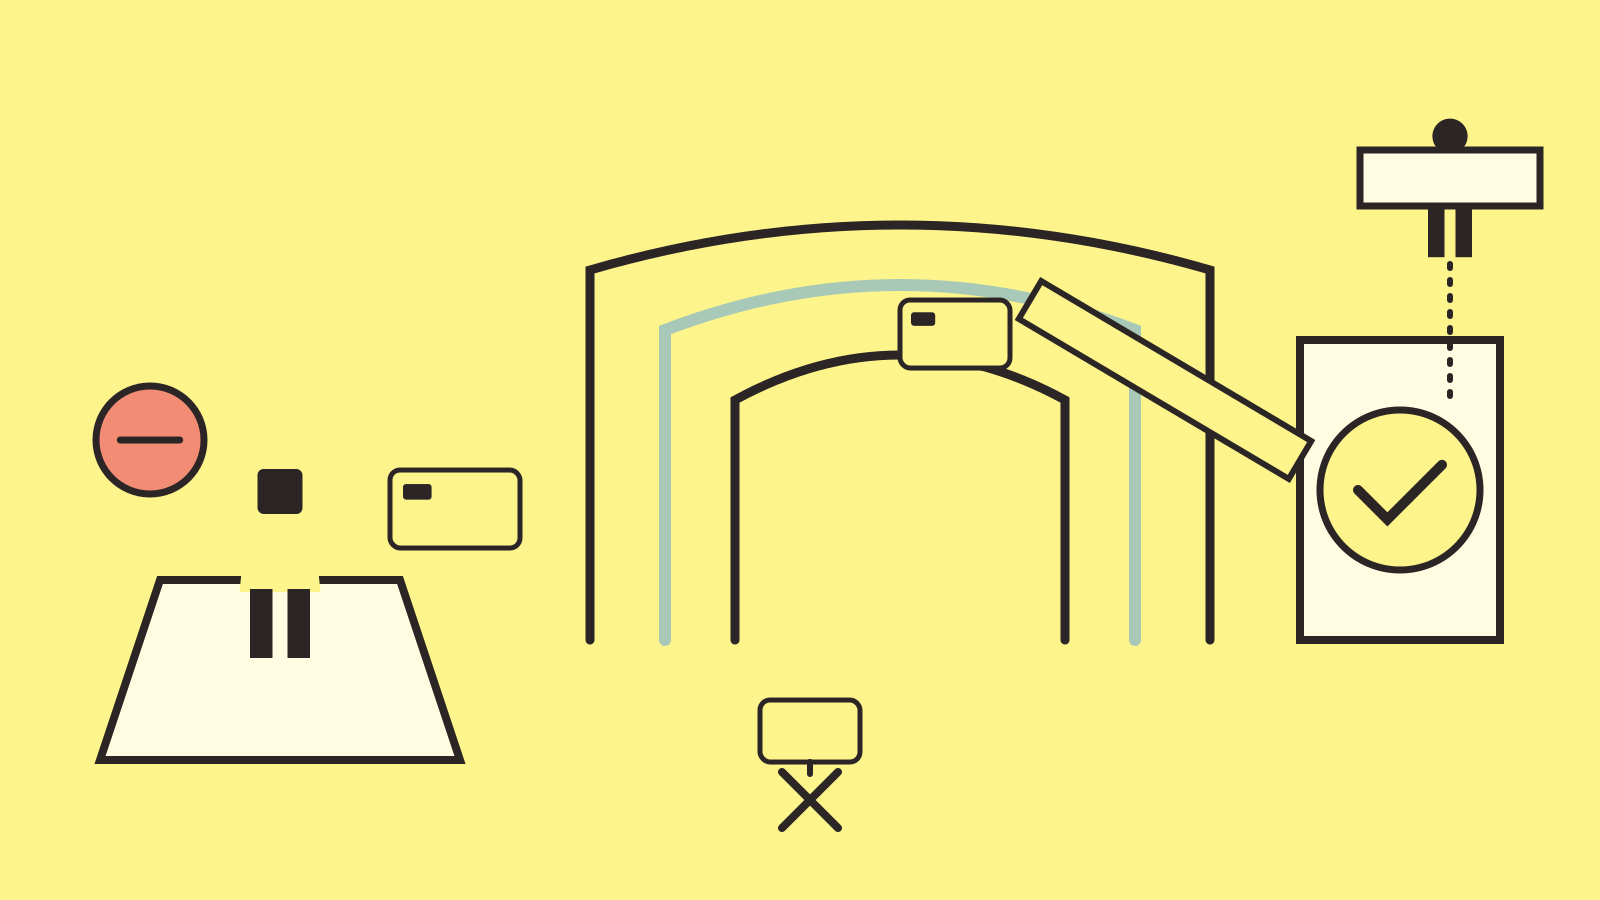
Finansų paslaugos įžengia į etapą, kuriame programiniai agentai — ne tik žmonės naudotojai — gali prašyti tapatybės patikrų, inicijuoti mokėjimus, kategorizuoti operacijas, eskaluoti atitikties atvejus ar rengti operacinių atsakymų juodraščius. Sektoriaus pasakojimas tai dažnai sutraukia į pokalbių robotus ar kopilotus. Infrastruktūros klausimas kitoks: kas vyksta, kai autonominis ar iš dalies autonominis agentas gali sukelti lėšų judėjimą, pasiekti klientų įrašus ar keisti limitus, žmogui kiekvieną kartą nespaudžiant patvirtinimo?
DI agentams finansų paslaugose reikia tokio pat rimtumo kaip API raktams, kuriuos laiko pagrindinės bankų sistemos: apibrėžtos apimties įgaliojimų, stipraus autentiškumo patvirtinimo, nekintamų audito žurnalų, dažnio ir sumos limitų, avarinio išjungimo ir modelių valdysenos. Be šių kontrolės priemonių agentų funkcijos tampa sukčiavimo daugikliais ir reguliavimo incidentais, laukiančiais antraščių.
Šiame straipsnyje nagrinėjama, kaip infrastruktūrą pirmiausia statančios grupės turėtų įterpti DI platformos sluoksnyje — su aiškiomis ribomis — o ne kaip dekoratyvius produkto valdiklius. Aptariamas įgaliojimų projektavimas, mokėjimų autorizavimo modeliai, rizikos kontrolė ir atsargiai paminimi besiformuojantys eksperimentai, tokie kaip Clawr, DI agentų mokėjimų koncepcija FinDech portfelyje, neperdedant pasirengimo gamybinei aplinkai ar autonominio teikėjų pasirinkimo.
Ši analizė siejasi su FinDech Mokėjimų branduolys — aštuonių branduolių infrastruktūros modelio dalimi.
Už pokalbių robotų: agentai kaip infrastruktūros veikėjai
Klientų aptarnavimo pokalbių robotas, kuris pateikia atsakymus iš dažniausiai užduodamų klausimų, kelia ribotą operacinę riziką, palyginti su agento procesu, galinčiu iškviesti mokėjimo inicijavimo API, keisti gavėjų sąrašus ar pažymėti klientų pažinimo (KYC) atvejus kaip patvirtintus. Pastarasis elgiasi kaip privilegijuotas vidinis naudotojas. Infrastruktūros komandos agentų veiksmus turėtų klasifikuoti pagal poveikio zoną, o ne pagal tai, ar sąsaja naudoja natūralią kalbą.
Agentinės sistemos jungia modelius, priemones, atmintį ir orkestravimo ciklus. Finansiniame kontekste kiekvienas priemonės iškvietimas — likučio užklausa, mokėjimo sukūrimas, įtartinos operacijos pranešimo (STR) juodraštis — turi praeiti pro politikos vartus, nepriklausomus nuo to, kiek modelis pasitiki savo rezultatu. Modeliai siūlo, taisyklių varikliai sprendžia.
FinDech laiko DI numatyta infrastruktūros galimybe, pasiekiama per vieningas vidines sąsajas ten, kur ji įdiegta, o ne įgalioto mokėjimo vykdymo ar atitikties patvirtinimo pakaitalu. Branda skiriasi. Ne kiekvienas branduolys gamyboje turi DI padedamus procesus, ir jokia architektūra neturėtų remtis prielaida, kad modeliai patys renkasi veikiančius mokėjimų ar KYC teikėjus be žmonių nustatytų taisyklių ir patvirtinimų.
Įgaliojimų modelio projektavimas agentams
Pradėkite nuo mažiausių įgaliojimų principo. Agentui, padedančiam mažmeniniam naudotojui suprasti išlaidas, reikia tik skaitymui skirtos operacijų istorijos, o ne teisės kurti mokėjimus. Vidaus veiklos agentui, rengiančiam įtartinos veiklos aprašymus (SAR), reikia prieigos skaityti atvejus, o ne teisės keisti gamybinę konfigūraciją. Įgaliojimai turi būti susieti su agento tapatybe, nuomininku, naudotojo kontekstu ir seansu, o ne vien su paslaugos paskyra, kuria dalijasi visos automatizacijos.
Atskirkite delegavimą nuo apsimetimo. Kai naudotojas agentui deleguoja mokėjimo įgaliojimą, dokumentuokite aprėptį: didžiausias sumas, leidžiamas sandorio šalis, laiko langus ir atšaukimo kelius. Delegavimo įrašai turi būti audituojami ir matomi kliento nustatymuose, atitinkant griežto kliento autentiškumo patvirtinimo lūkesčius mokėjimo sutikimui pagal PSD2 tipo sistemas.
Žmogaus dalyvavimo lygiai auga kartu su rizika. Mažos rizikos kategorizavimas ar dokumentų optinis ženklų atpažinimas (OCR) gali vykti visiškai automatiškai, su atrinktine peržiūra. Išeinantiems mokėjimams virš slenksčių reikia sustiprinto tapatybės patvirtinimo arba asinchroninio žmogaus patvirtinimo. Negrįžtami atitikties sprendimai pagal nutylėjimą turi likti žmogaus atsakomybe, nebent priežiūros institucijos aiškiai priima modelio priimamus sprendimus su validuotomis kontrolės priemonėmis.
- Agento tapatybė: unikalūs prisijungimo duomenys, keičiami slapti raktai ir seanso ribos.
- Leidžiamų priemonių sąrašai: aiškus iškviečiamų API išvardijimas kiekvienam agento profiliui.
- Konteksto susiejimas: agentai veikia tik to naudotojo ar atvejo ribose, kuris pradėjo seansą.
- Atšaukimas: neatidėliotinas išjungimas pagal agentą, pagal naudotojo delegavimą arba visoje sistemoje.
Mokėjimų autorizavimas, kai srautus inicijuoja mašinos
Mašinų inicijuojami mokėjimai pasitaiko darbo užmokesčio automatizavime, išmokose prekybininkams, iždo lėšų sutelkimuose ir — eksperimentiškai — vartotojų agentuose, kurie naudotojo vardu apmoka sąskaitas ar prenumeratas. Kiekvienas toks atvejis paveldi sukčiavimo ir pinigų plovimo prevencijos (AML) riziką. Infrastruktūra turi taikyti operacijų dažnio limitus, laukiamąjį laikotarpį naujiems gavėjams, dublikatų aptikimą ir sustiprintą patvirtinimą įrenginyje ar naudotojui, kai elgsena nukrypsta nuo įprastos.
Būtini idempotentiškumo ir ketinimo žurnalai. Kiekviena agento mokėjimo užklausa turi fiksuoti modelio versiją, priemonių grandinę, įvesties užklausas, taisyklių sprendimus ir galutinius maršruto metaduomenis. Ginčuose ir patikrinimuose bus klausiama ne tik, kas įvyko, bet ir kodėl sistema tai leido.
FinDech portfelio eksperimentai, tokie kaip Clawr, tiria DI agentų mokėjimus kaip produkto koncepciją. Bet kokia vieša pozicija turi likti atsargi: agentinių mokėjimų funkcijos priklauso nuo kūrimo būsenos, jurisdikcijos, partnerių galimybių ir reguliavimo požiūrio į deleguotą mokėjimo sutikimą. Clawr nėra teiginys apie visiškai autonominius gamybinius mokėjimo agentus, veikiančius be žmonių nustatytų limitų ar leidžiamų vykdymo kelių.
Agentų integravimas su Rizikos skydo kontrolės priemonėmis
Rizikos skydo tipo sluoksniai agentų veiksmus turėtų vertinti greta žmonių veiksmų, o ne atskirame silose su silpnesnėmis taisyklėmis. Sankcijų patikra, operacijų stebėsena, įrenginių žvalgyba ir elgsenos analitika taikomos tada, kai agentai inicijuoja pervedimus ar priima naudotojus per automatinius srautus.
Stebėkite agentams būdingus sukčiavimo modelius: kenksmingų instrukcijų įterpimą į užklausą (prompt injekcija), vedantį prie priemonių piktnaudžiavimo, pažeistus agento prisijungimo duomenis, koordinuotą pavogtų prisijungimo duomenų bandymą prieš delegavimo galinius taškus ir socialinę inžineriją, kai naudotojai įtikinamiems agentams suteikia per didelius įgaliojimus.
Atvejų valdyme agento dalyvavimas turi būti rodomas aiškiai. Įtartiną veiklą tiriantys analitikai turi matyti, ar kiekvieną žingsnį inicijavo žmogus, agentas, ar mišrus procesas, neieškodami to neapdorotuose žurnaluose.
1. Taisyklių patikros prieš vykdymą
Prieš iškviečiant mokėjimų API įvertinkite sumą, koridorių, gavėjo istoriją ir naudotojo delegavimo aprėptį.
2. Stebėsena po įvykdymo
Taikykite tuos pačius AML ir sukčiavimo modelius kaip ir žmonių inicijuotiems mokėjimams. Jei reikia, slenksčius pakoreguokite pagal agentų operacijų dažnį.
3. Periodinės prieigos peržiūros
Pagal grafiką audituokite agentų įgaliojimus ir delegavimus. Kur politika leidžia, pasenusius įgaliojimus šalinkite automatiškai.
Procesų automatizavimas be nevaldomos autonomijos
Ne kiekvienam DI naudojimo atvejui reikia veikėjo savarankiškumo. Dokumentų klasifikavimas, operacijų kategorizavimas, pasikartojančių užklausų sujungimas ir anomalijų pirminis vertinimas dažnai telpa į paketinį arba įvykiais grindžiamą automatizavimą su atrinktine žmonių peržiūra. Šie procesai gerina vieneto ekonomiką bendrose platformose: kiekvienas prekės ženklas laimi, kai operacijų kokybė pagerėja centre.
Kai autonomija auga, turi augti ir validavimo griežtumas. Modelių rizikos valdymo sistemos — duomenų kilmė, šališkumo testavimas, veiklos stebėsena, grąžinimo planai — ypač svarbios, kai modeliai veikia limitus, kainodarą ar atitikties rezultatus. Taip pat aiškiai dokumentuokite, ko modelis negali, kaip ir tai, ką gali.
Venkite rinkodaros kalbos, kuri leidžia suprasti visiškai autonominį finansinių sprendimų priėmimą, nebent kontrolės priemonės ir leidimai tai iš tiesų palaiko. Priežiūros institucijos ir partneriai vis dažniau prašo parodyti žmogaus priežiūrą, ne tik architektūros schemas.
Duomenų valdysena, privatumas ir modelių ribos
Agentai sustiprina duomenų kiekio mažinimo iššūkius. Generavimas, papildytas paieška klientų aptarnavimo užklausose ar KYC dokumentuose, gali nutekinti jautrią informaciją tarp seansų, jei atminties aprėptys sudėliotos nerūpestingai. Nuomininkų ir naudotojų izoliacija įterpiniams ir vektorių saugykloms yra tokia pat svarbi kaip reliacinių duomenų bazių izoliacija.
Tarpvalstybinio duomenų perdavimo taisyklės taikomos modelių mokymo ir išvedimo vietoms. Trečiųjų šalių pamatinių modelių naudojimas gali įtraukti pagalbinius duomenų tvarkytojus, kurių neapima ankstesnės tiekėjų sutartys. Atnaujinkite privatumo pranešimus ir duomenų tvarkymo sutartis, kai agentų funkcijos pakeičia duomenų srautus.
Saugojimo politikos turi apimti užklausų žurnalus, priemonių rezultatus ir delegavimo įrašus su tokia pat drausme kaip įprastus audito pėdsakus, įskaitant trynimo apribojimus ten, kur reguliavimas reikalauja įrašus saugoti toliau.
Platformos galimybės ir produkto funkcijos
Infrastruktūrą pirmiausia statančios grupės DI galimybes įterpia vieną kartą: tapatybės dokumentų OCR, atvejų pastabų santraukas, pagalbos užklausų klasifikavimą maršrutizavimui, kopiloto sąsajas vidiniams operatoriams. Portfelio prekių ženklai jas naudoja per konfigūraciją — įjungtus procesus, kalbų paketus, slenksčių keitimus — užuot kūrę lygiagrečias mašininio mokymosi sistemas.
Produktų komandos skiriasi tuo, kaip agentai pasirodo naudotojams: proaktyviomis įžvalgomis, balso sąsajomis, siauros srities užklausų šablonais. Platformos komandos valdo saugą, įgaliojimus, žurnalizavimą ir modelių diegimo grandines.
FinDech neteigia, kad visuose branduoliuose veikia DI orkestravimas ar kad gamyboje automatiškai parenkami mokėjimų ar KYC teikėjai. Numatyta kryptis yra pagalbinis ir taisyklėmis apribotas automatizavimas ant bendrų bėgių, atsižvelgiant į įgyvendinimo aprėptį, sutartis su partneriais ir priežiūros lūkesčius.
Įgyvendinimo kontrolinis sąrašas infrastruktūros vadovams
Inventorizuokite visas agentų priemones, kurios liečia pinigus, tapatybę ar atitikties būseną. Suklasifikuokite pagal rizikos lygį ir priskirkite patvirtinimo procesus.
Įdiekite avarinio išjungimo jungiklius ir kas ketvirtį juos išbandykite aplinkoje, artimoje gamybinei. Incidentai su agentais eskaluojami greičiau nei įprasti sutrikimai, nes klientai prasčiau supranta, kas įvyko.
Suderinkite su IKT ir saugumo rizikos valdymo lūkesčiais, taikomais jūsų subjekto tipui: prieigos kontrole, žurnalizavimu, pakeitimų valdymu ir trečiųjų šalių registro atnaujinimais modelių tiekėjams.
Apmokykite aptarnavimo ir atitikties darbuotojus agentams būdingų situacijų: delegavimo atšaukimo, agento inicijuotų mokėjimų paaiškinimo klientams ir ginčų, kuriuose modelio samprotavimai be peržiūros neturi tapti teisiškai įpareigojančiu paaiškinimu.
Praktinės išvados
DI agentai finansų paslaugose perkelia automatizavimą iš užkulisių scenarijų į klientui matomus veikėjus, galinčius prašyti privilegijuotų veiksmų. Šiam poslinkiui reikia infrastruktūros lygio įgaliojimų, mokėjimų kontrolės ir integracijos su Rizikos skydu, o ne prikabintų modelių API.
Grupės, kuriančios bendras platformas, turėtų centralizuoti agentų valdyseną, žurnalizavimą ir taisyklių vykdymą, o prekių ženklams palikti patirties sluoksnio diferenciaciją. Atsargus eksperimentavimas — kaip su portfelio koncepcijomis, tokiomis kaip Clawr — tinka tada, kai šalia yra aiškūs limitai, leidžiami vykdymo keliai ir sąžininga komunikacija apie brandą.
Tvarus konkurencinis pranašumas yra ne garsiausias autonomijos rinkodaros teiginys, o valdoma architektūra, kurioje agentai pagreitina veiklą neišplėsdami sukčiavimo, atitikties ar reputacijos paviršiaus greičiau, nei grupė gali jį stebėti ir suvaldyti.